LogSpot, log gönderen kaynaklardan cihaz envanterini otomatik oluşturur. Model ve seri numarası loglardan gelir; siz yalnız isim ve bölge atarsınız. Son 2 dakikada kayıt gönderen cihaz aktif sayılır.
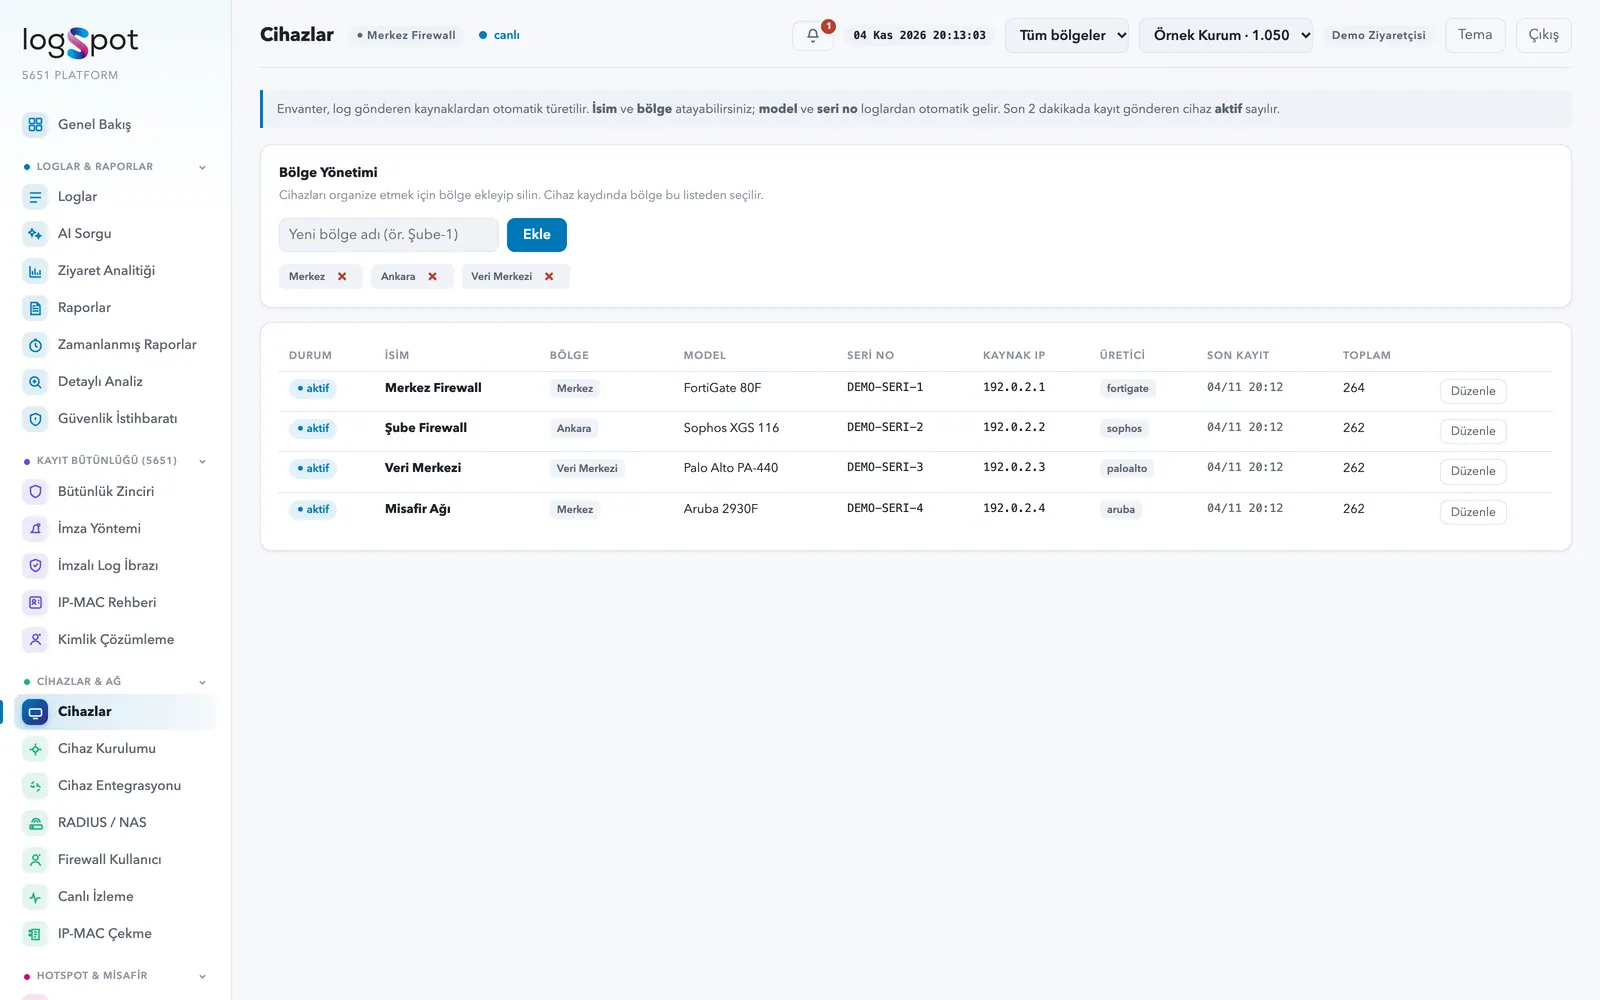
Üç adımda yeni cihaz
- Syslog'u yönlendirin Cihazın syslog çıkışını toplayıcıya (UDP veya TCP) yönlendirin. Çok şubeli yapılarda her şube kendi toplayıcısına gönderir.
- Örnek logu doğrulayın Bir log satırını yapıştırın; hangi üreticinin tanındığını ve ayrıştırılan alanları görün.
- Canlı listede görün Cihazınız canlı gelen kaynaklar listesinde belirdiyse kurulum tamamdır.
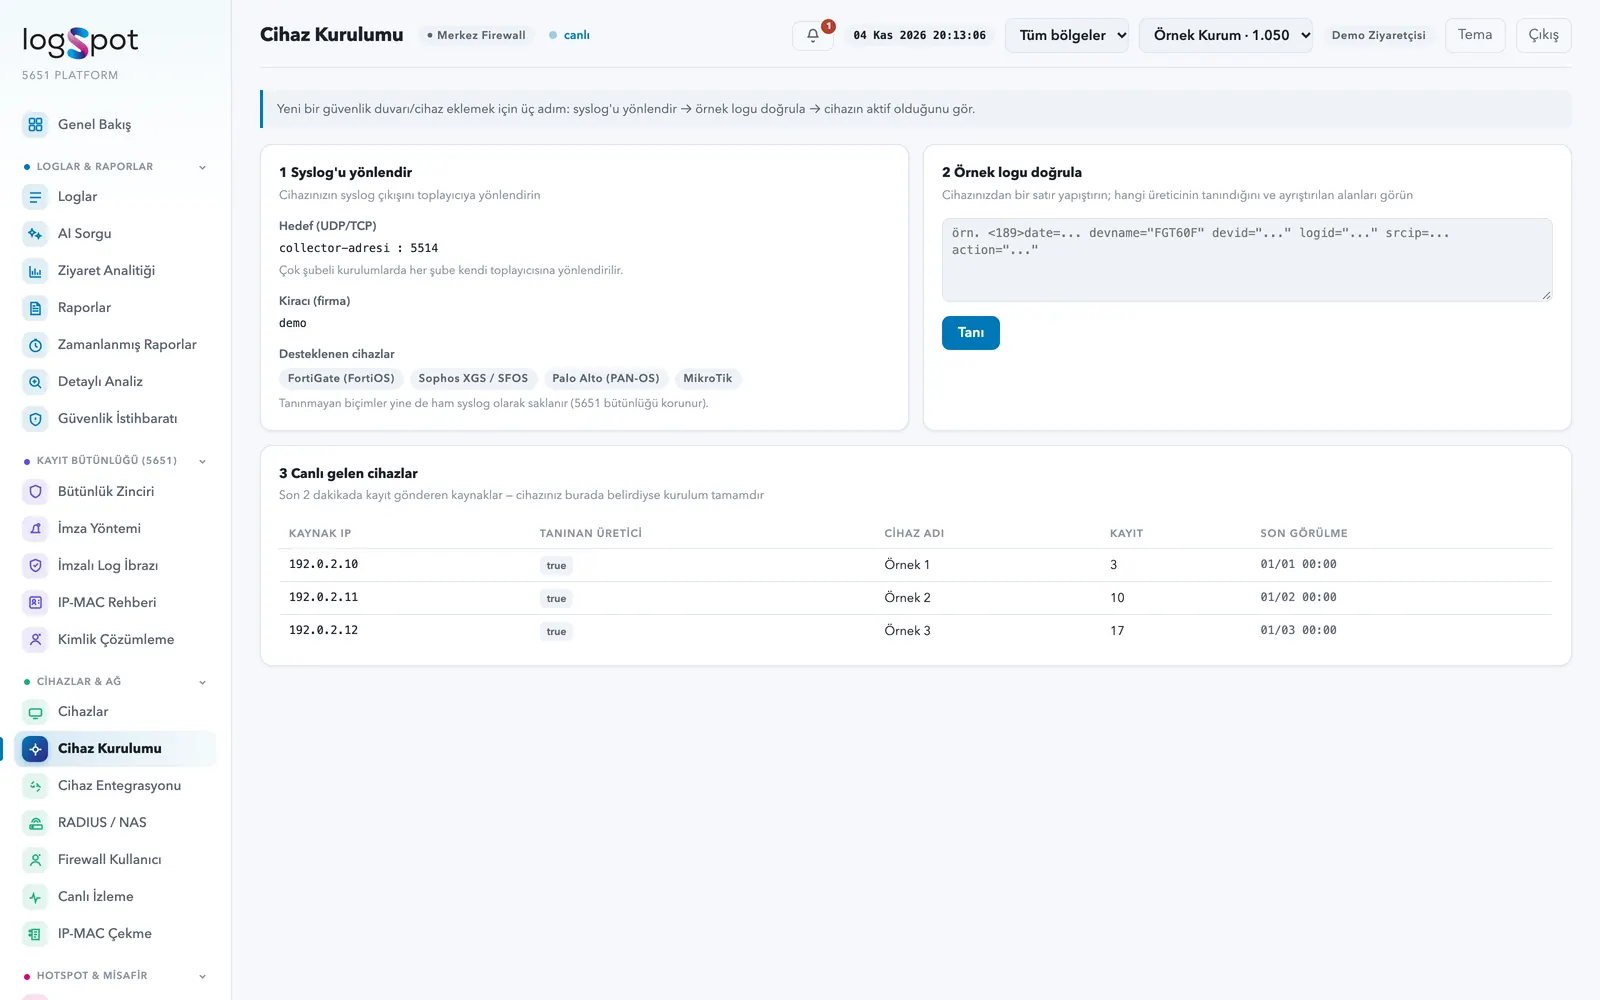
LogSpot 30+ firewall markasıyla çalışır. Otomatik tanınmayan log biçimleri de ham syslog olarak saklanır; 5651 bütünlüğü korunur.
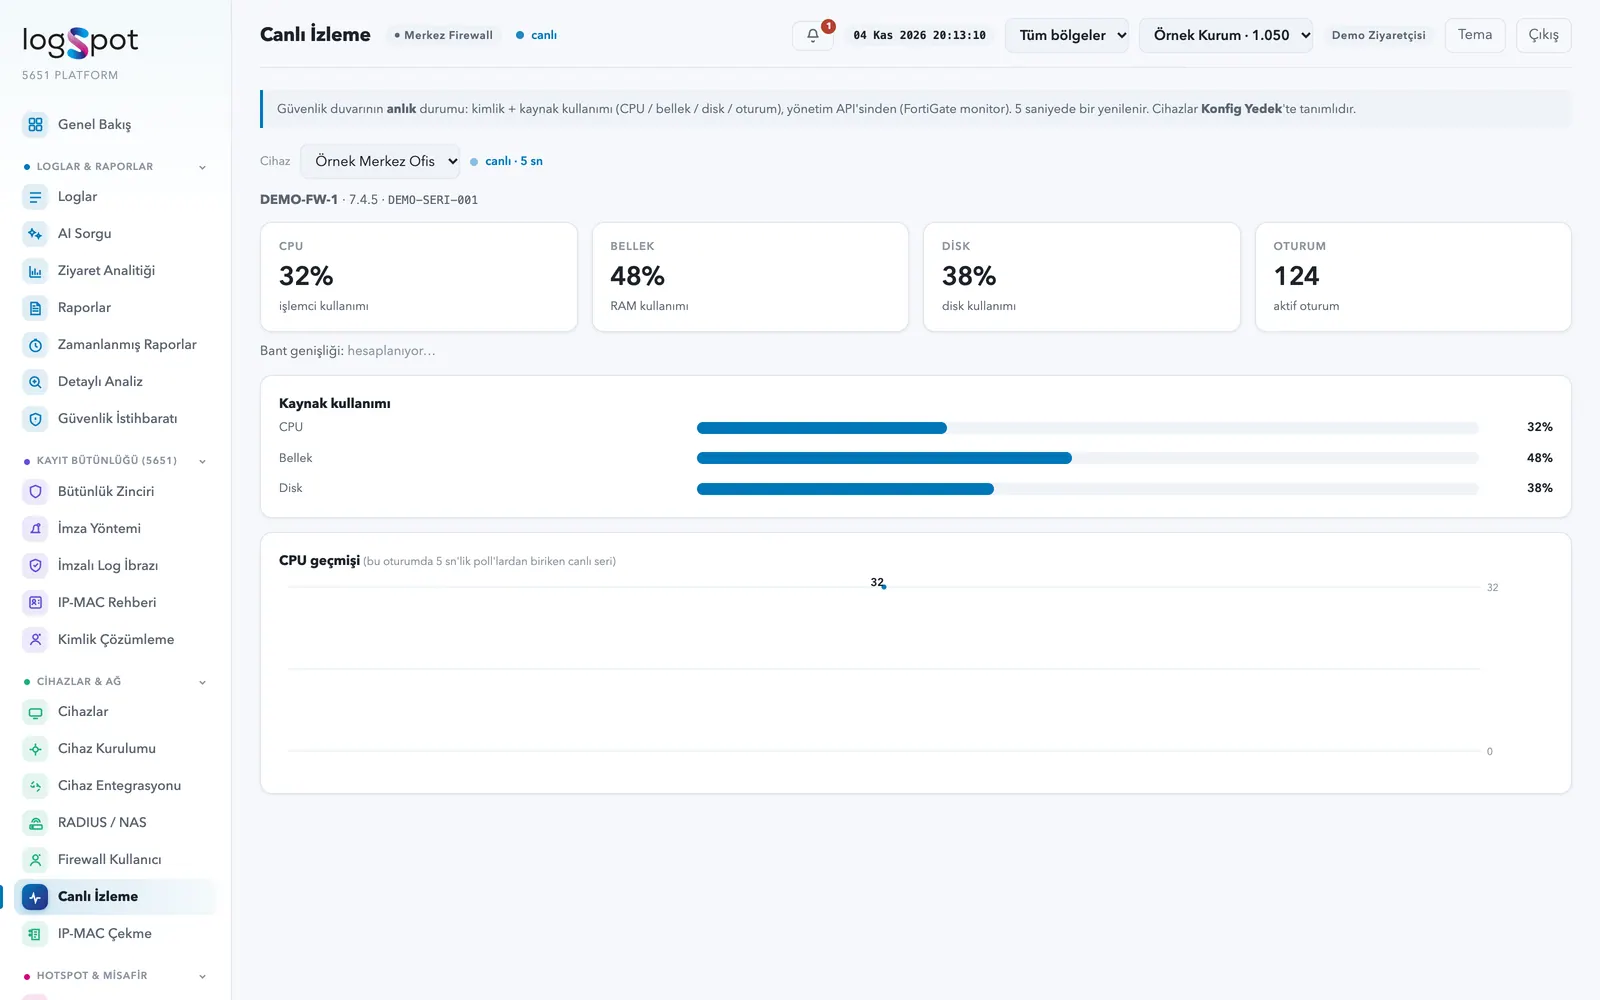
Canlı izleme
Güvenlik duvarının kimlik bilgilerini ve CPU, bellek, disk, oturum kullanımını yönetim API'sinden 5 saniyede bir izleyin. Genel Bakış ekranındaki SNMP kartı ise cihazın kaynak kullanımını ve çalışma süresini gösterir.
Firewall'a panelden erişin
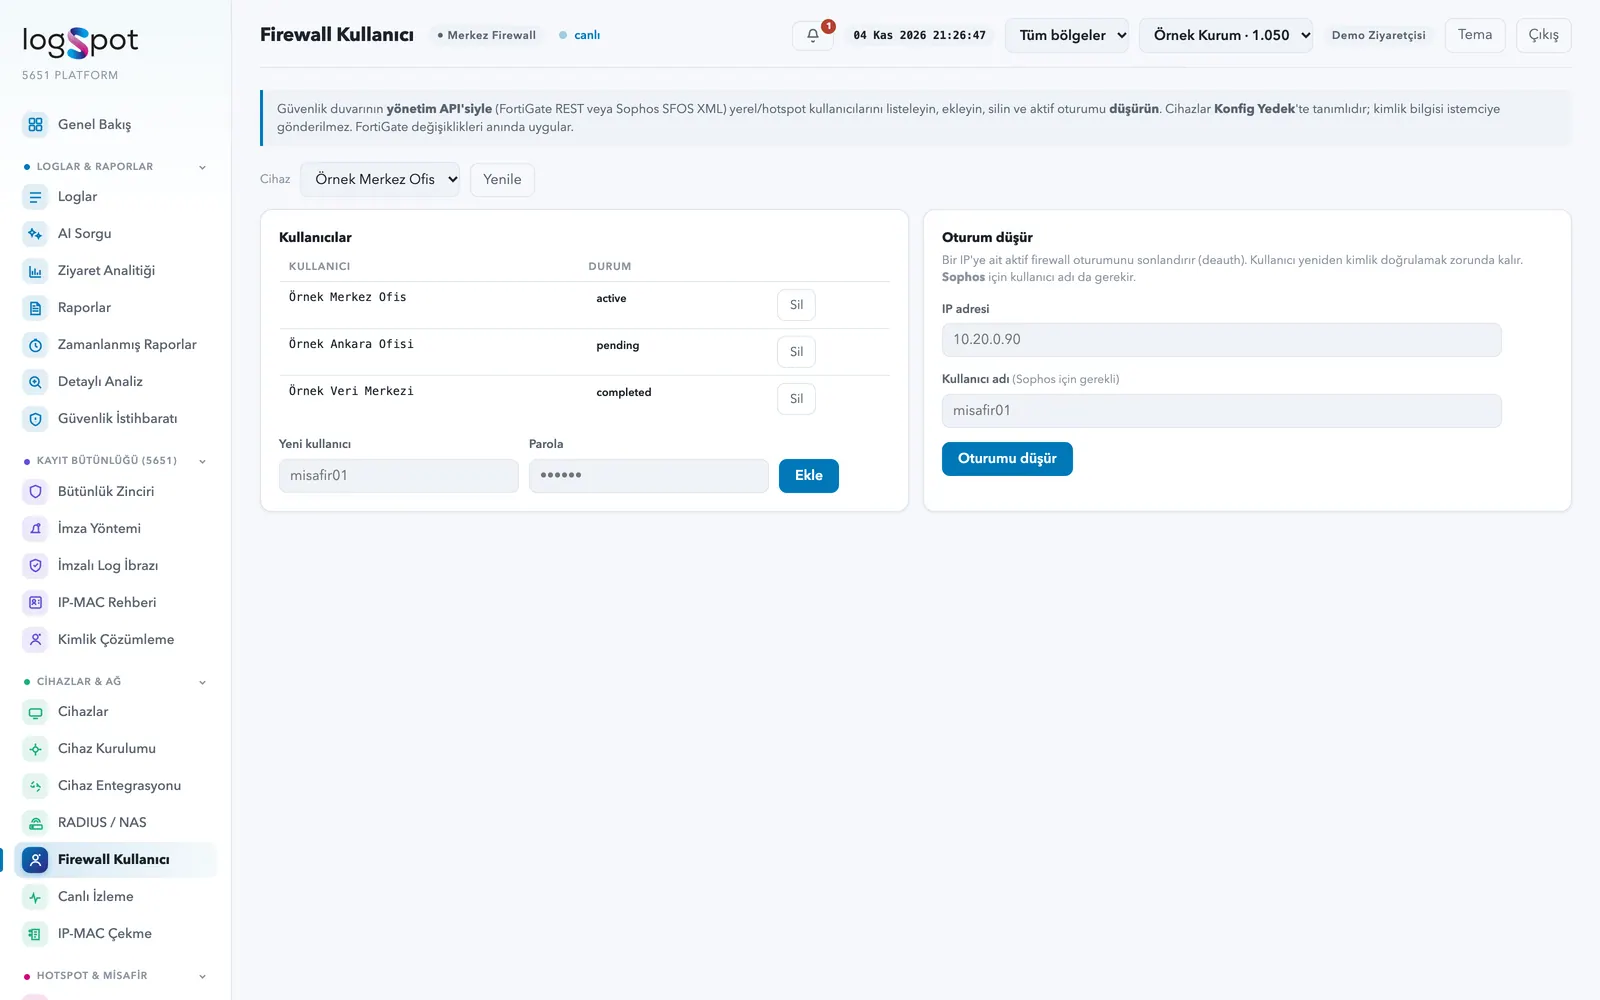
Firewall Kullanıcı
FortiGate ve Sophos'ta yerel kullanıcıları listeleyin, ekleyin, silin; aktif oturumu düşürün.
IP-MAC Çekme
FortiGate'ten DHCP kirası ve ARP tablosunu çekin, CSV indirin.
Bölge yönetimi
Cihazları Merkez, şube ve veri merkezi gibi bölgelere ayırın; bölge durumunu izleyin.
Ağ araçları
DNS sorgusu, TCP port testi ve HTTP/TLS kontrolü panelden çalışır.
Bağlama reçeteleri
Sophos, FortiGate, MikroTik ve Palo Alto için log, hotspot ve API adımları.
Bildirim eşikleri
Log akışı, imzalama gecikmesi ve disk için eşik tanımlayın; bildirim kanallarından haber alın.
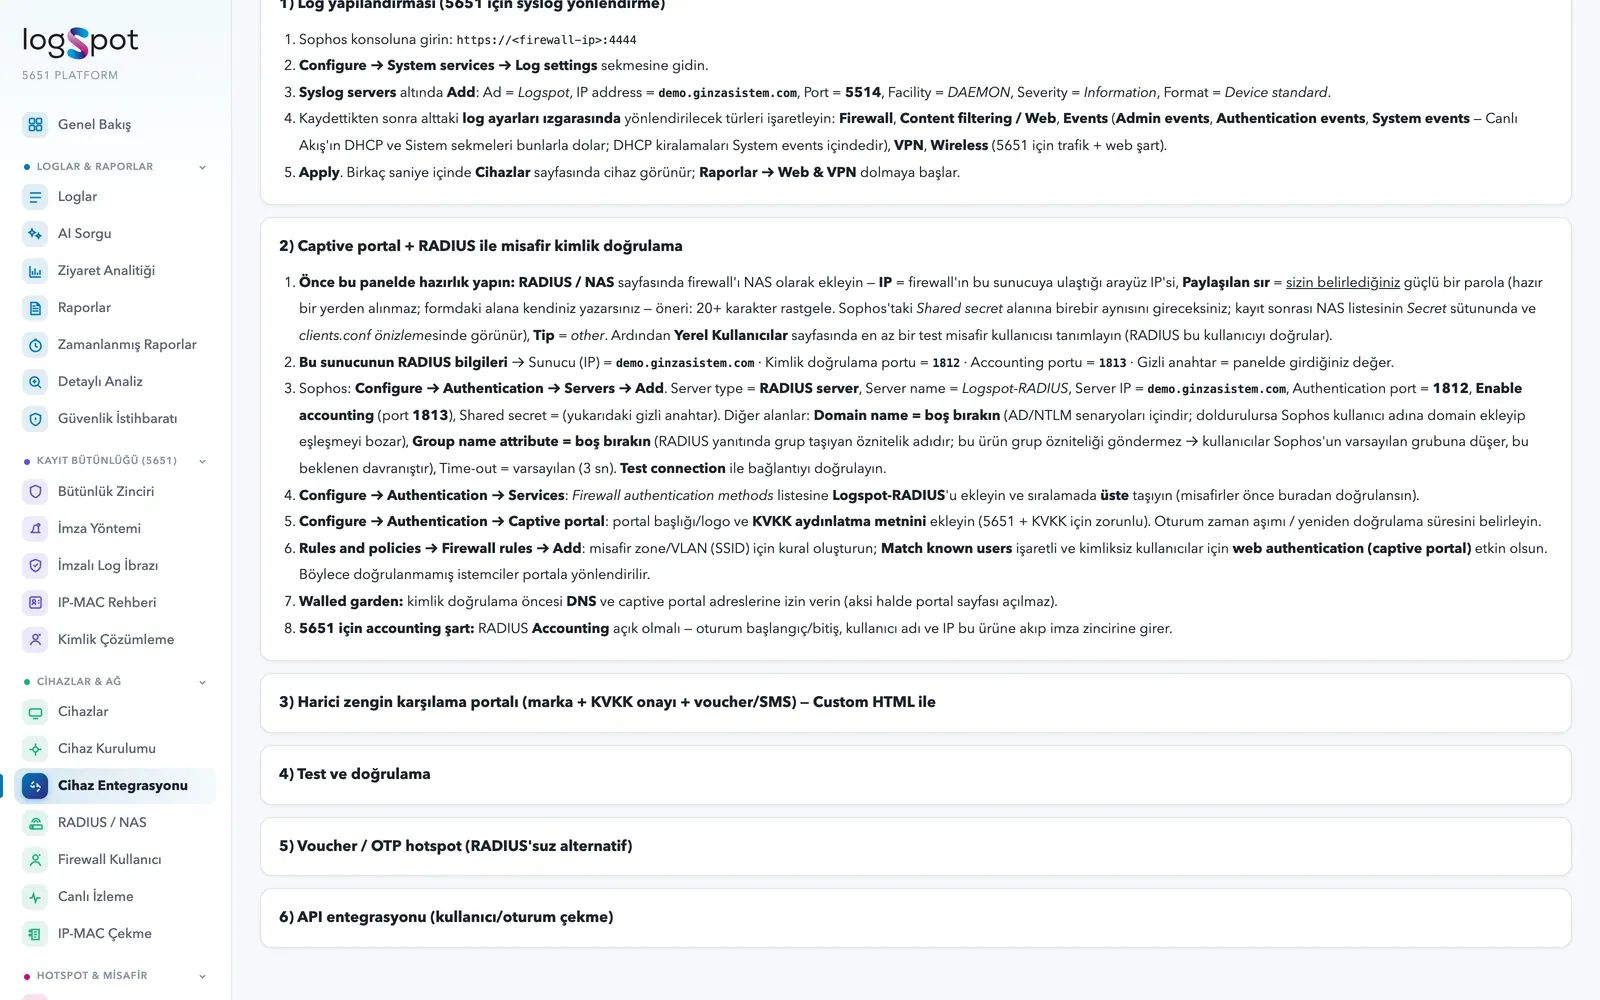
Marka bazlı bağlama reçeteleri
Cihaz Entegrasyonu ekranı, seçtiğiniz model için adım adım yol gösterir: syslog yönlendirme, captive portal ve RADIUS ile misafir doğrulama, marka ve KVKK onaylı harici karşılama portalı, RADIUS'suz voucher veya OTP hotspot ve API entegrasyonu. Her reçete test ve doğrulama adımıyla biter.
Firewall kullanıcıları ve oturumlar
FortiGate REST veya Sophos SFOS XML API üzerinden yerel ve hotspot kullanıcılarını listeleyin, ekleyin, silin. Bir IP'nin aktif oturumunu düşürdüğünüzde kullanıcı yeniden kimlik doğrulamak zorunda kalır.
Cihaz yönetimi hakkında sık sorulanlar
Cihazın aktif sayılması için ne gerekir?
Son 2 dakikada kayıt göndermesi yeterlidir.
Firewall kimlik bilgileri tarayıcıya gider mi?
Hayır. Cihazlar sunucu tarafında tanımlıdır; kimlik bilgisi istemciye gönderilmez.
Log gelmiyorsa ilk ne yapmalıyım?
Araçlar ekranından DNS ve TCP port testi yapın, Cihaz Kurulumu ekranında canlı gelen kaynakları kontrol edin.
Tanınmayan bir cihaz ne olur?
Kayıtları ham syslog olarak saklanır ve 5651 bütünlüğü korunur.
Cihaz listenizle kurulum planını demo görüşmesinde çıkaralım.
Demo Talep Et