Güvenlik İstihbaratı, topladığınız logları yalnız saklamakla kalmaz, ağınızda neler olduğunu gösterir: bant genişliğini kim tüketiyor, kim uzaktan erişim aracı kullanıyor, hangi uygulamalar riskli ve hangi saldırılar engellendi. Görünüm FortiGate ve Sophos loglarından türetilir.
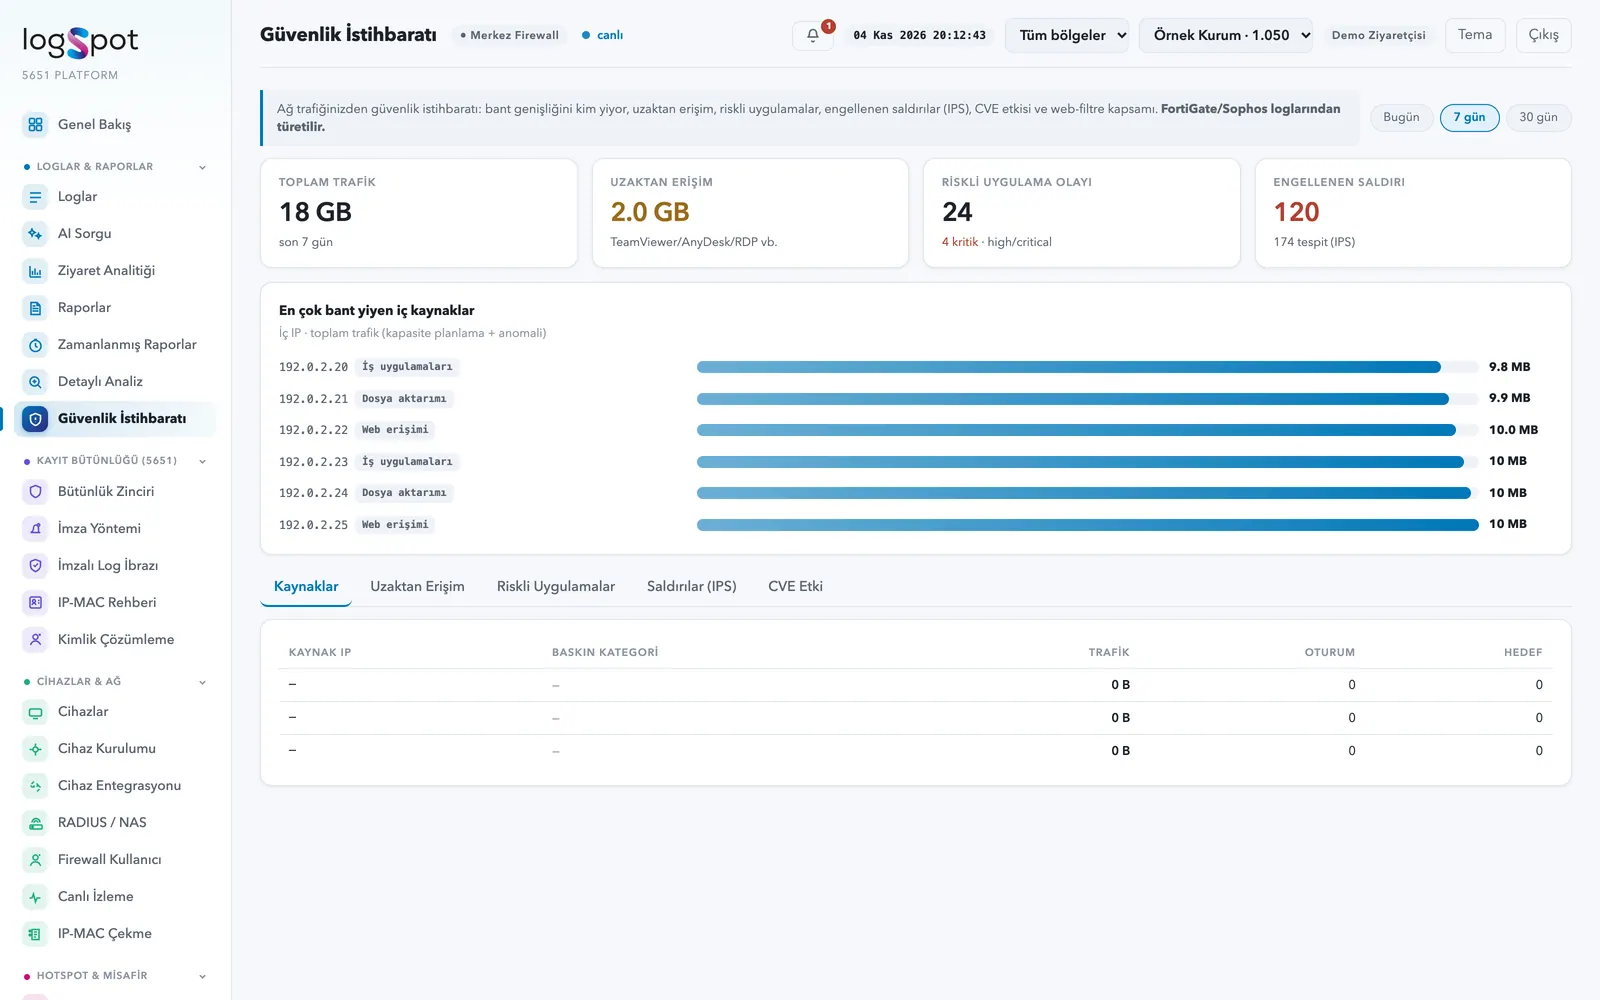
Tek ekranda dört gösterge
Toplam trafik
Seçili dönemin toplam trafiği ve en çok bant tüketen iç kaynaklar.
Uzaktan erişim
TeamViewer, AnyDesk, RDP ve benzeri araçların trafiği.
Riskli uygulama olayları
Yüksek ve kritik düzeyli uygulama olayları.
Engellenen saldırılar
IPS tespitleri ve engellenen saldırı sayısı.
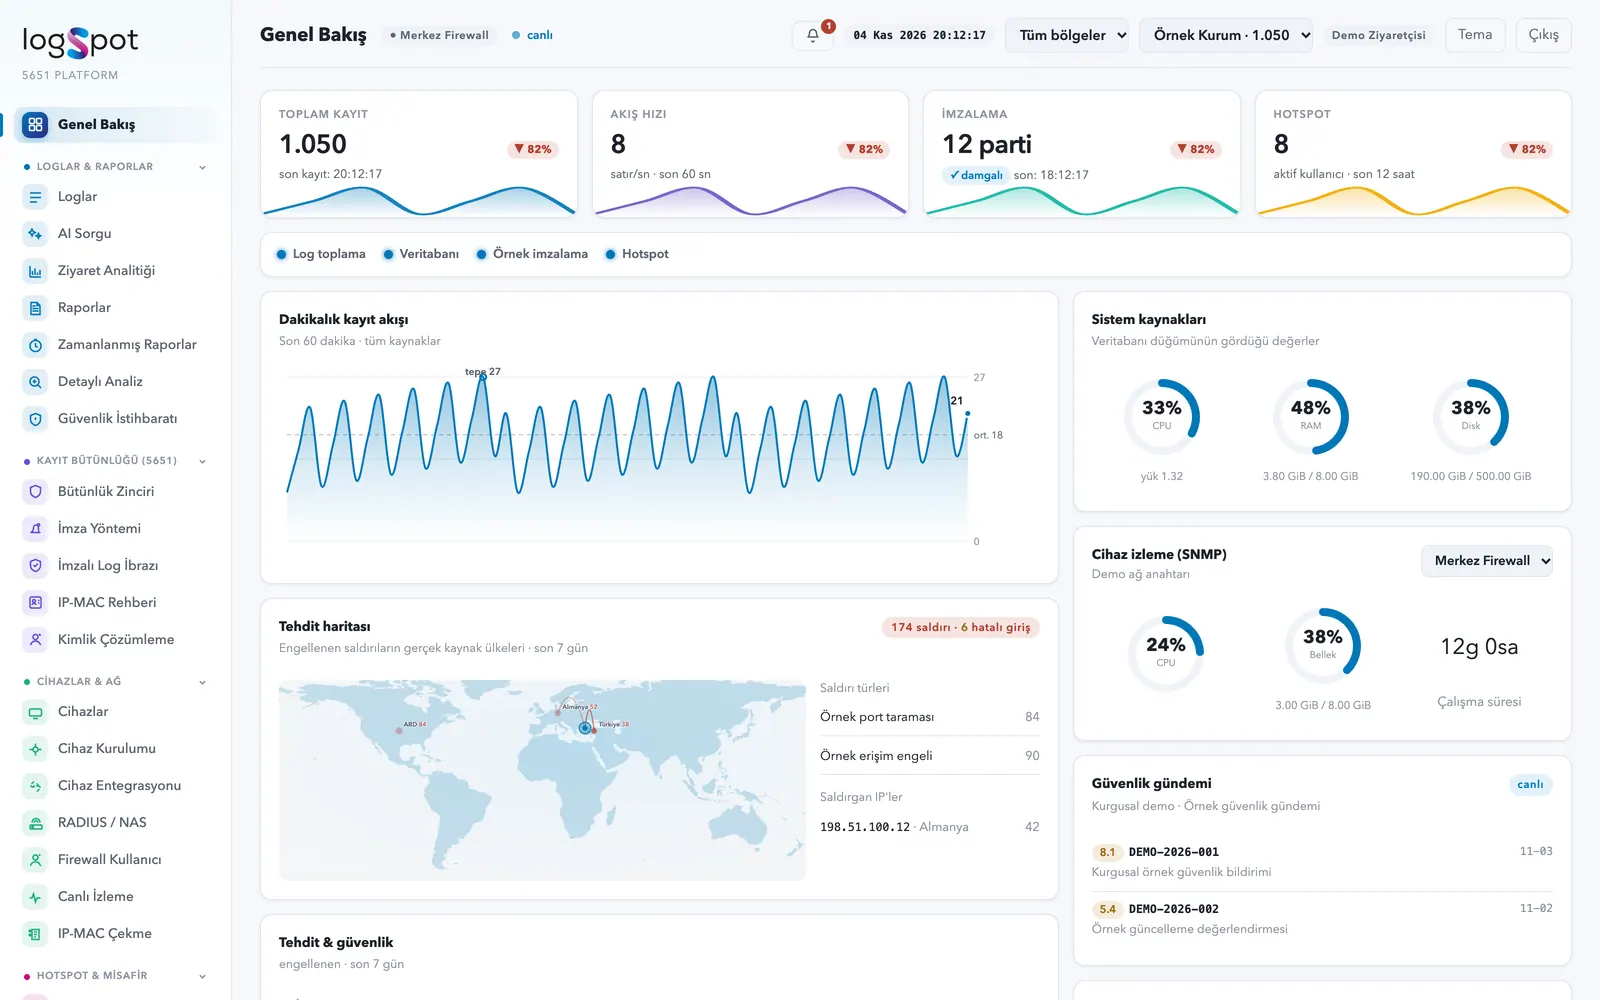
Genel Bakış'ta tehdit haritası
Panelin ana ekranı engellenen saldırıların kaynak ülkelerini, saldırı türlerini, saldırgan IP'leri ve en çok engellenen siteleri son 7 gün için gösterir. Güvenlik gündemi kartı ise izlemeniz gereken bildirimleri aynı ekranda toplar.
Ayrıntıya inin
- Kaynaklar: iç IP, baskın kategori, trafik, oturum ve hedef sayısı
- Uzaktan Erişim, Riskli Uygulamalar ve Saldırılar (IPS) sekmeleri
- CVE Etki sekmesi
- Bugün, 7 gün veya 30 gün dönem seçimi
Güvenlik İstihbaratı hakkında sık sorulanlar
Hangi cihazlarda çalışır?
Görünüm FortiGate ve Sophos loglarından türetilir. Diğer markalar için ihtiyacınızı demo görüşmesinde değerlendirelim.
SIEM yerine geçer mi?
Hayır. Görünürlük sağlar; SOC ekibiniz varsa kayıtları RFC 5424 syslog ile SIEM'inize de iletebilirsiniz.
Ek bir ajan gerekir mi?
Hayır. Bilgiler firewall'ınızın gönderdiği loglardan türetilir.
Kendi firewall senaryonuz için görünümü birlikte inceleyelim.
Demo Talep Et