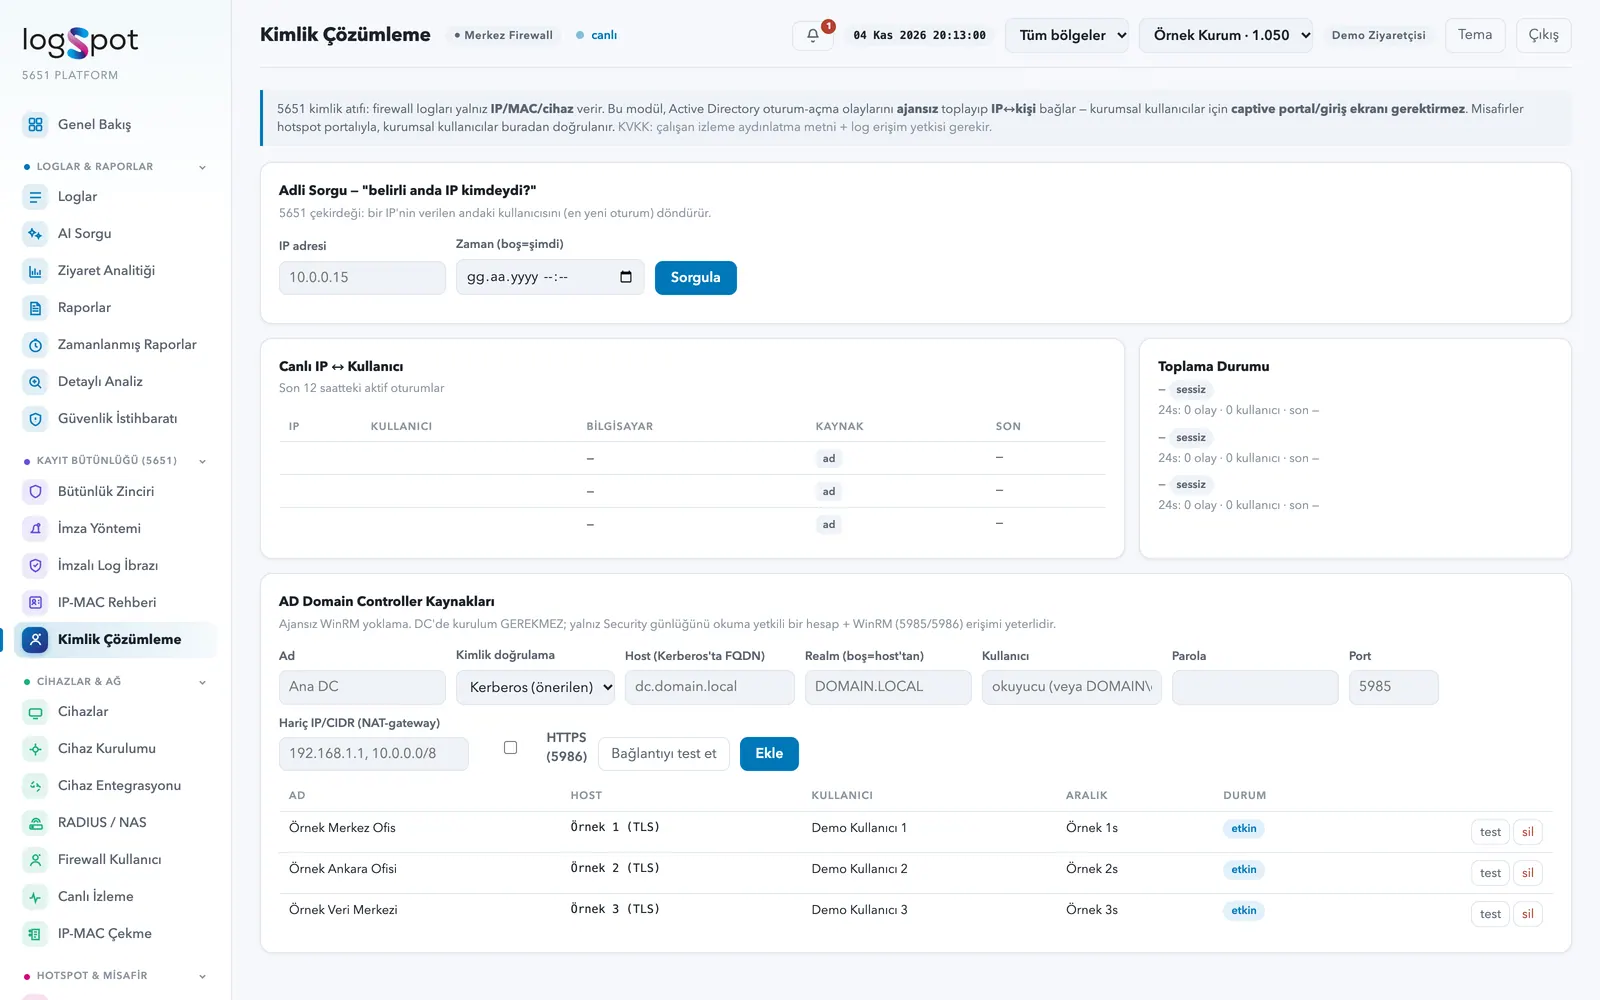
Firewall logları çoğu zaman yalnız IP, MAC ve cihaz bilgisi verir. Kimlik Çözümleme, bu kayıtları kişiye bağlar ve 5651'in temel sorusunu yanıtlar: bu IP belirli bir anda kimdeydi?
Kimlik nereden gelir?
Active Directory
Oturum açma olayları WinRM ile ajansız toplanır; DC'ye kurulum gerekmez.
Hotspot portalı
Misafirler portal girişiyle kimliklendirilir.
DHCP ve ARP
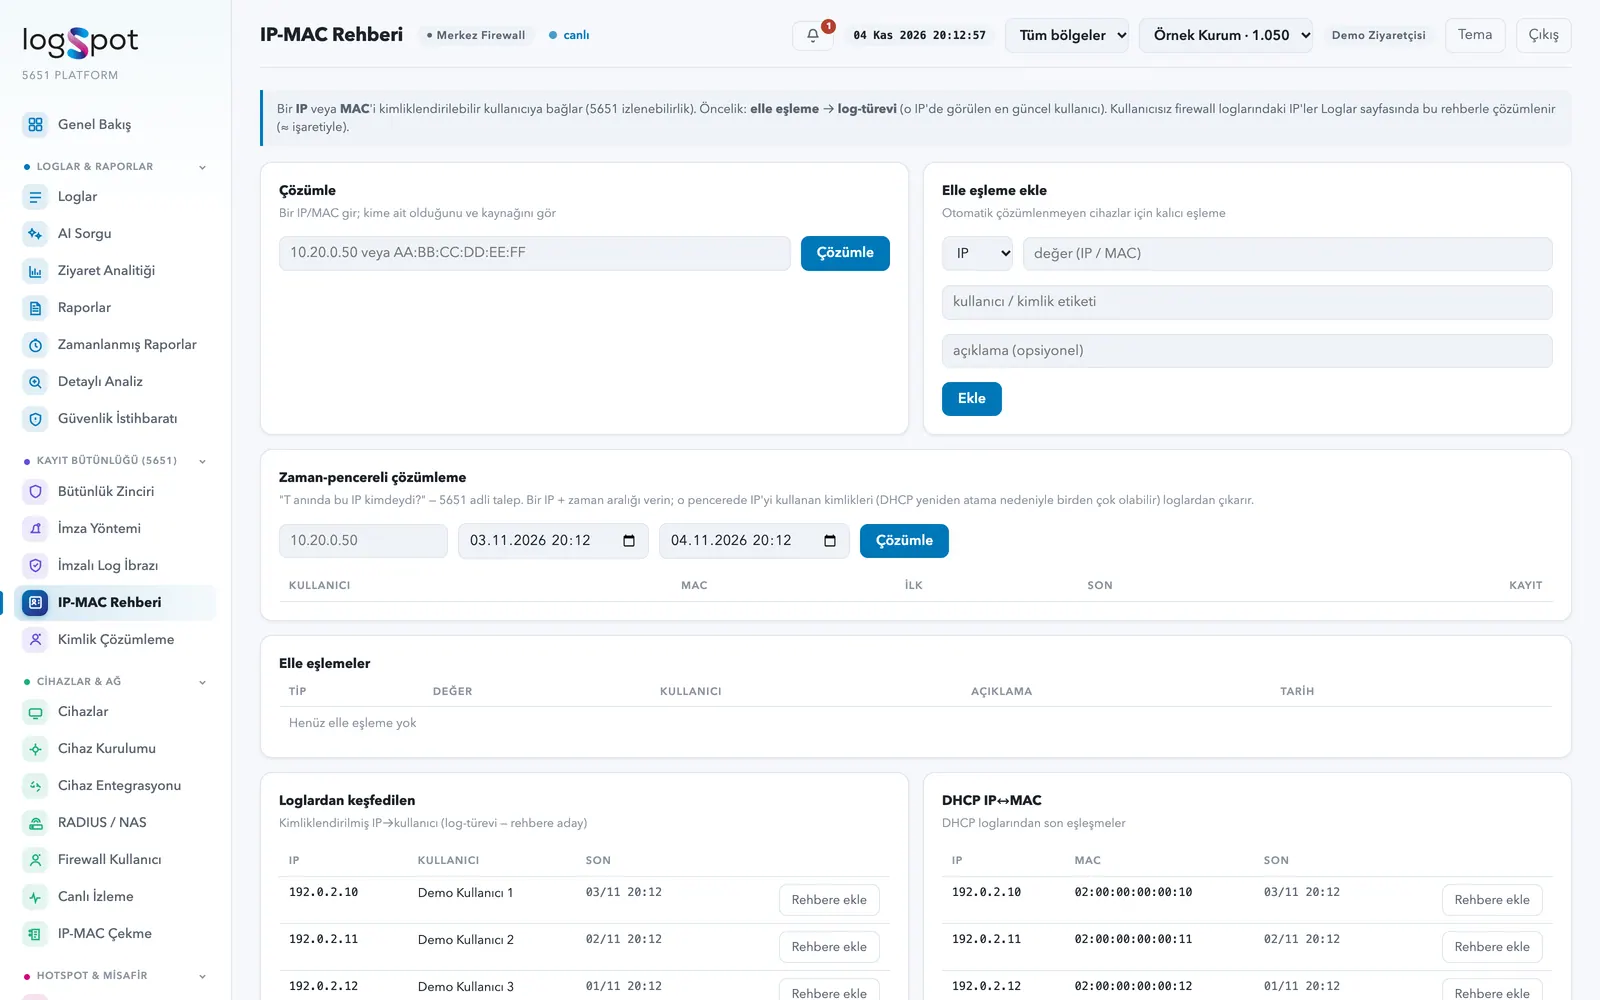
IP-MAC bağları DHCP loglarından ve firewall API'sinden alınır.
Elle eşleme
Otomatik çözümlenmeyen cihazlar için kalıcı IP veya MAC kaydı.
Zaman pencereli çözümleme
DHCP yeniden atamaları nedeniyle aynı IP farklı zamanlarda farklı kişilerde olabilir. Bir IP ve zaman aralığı girdiğinizde sistem, o pencerede IP'yi kullanan kimlikleri loglardan çıkarır. Adli Sorgu ekranı ise verilen andaki en yeni oturumu döndürür.
Rehber nasıl çalışır?
- Elle eşleme önceliklidir Tanımladığınız kalıcı kayıt ilk sırada değerlendirilir.
- Log türevi kullanılır Elle kayıt yoksa o IP'de görülen en güncel kullanıcı esas alınır.
- Loglar zenginleşir Kullanıcısız firewall kayıtlarındaki IP'ler Loglar ekranında bu rehberle çözümlenir ve ≈ işaretiyle gösterilir.
KVKK notu: Çalışan oturumlarının izlenmesi için aydınlatma metni ve log erişim yetkilendirmesi gerekir.
Kimlik Çözümleme hakkında sık sorulanlar
Domain Controller'a ajan kurmam gerekir mi?
Hayır. Security günlüğünü okuma yetkili bir hesap ve WinRM (5985/5986) erişimi yeterlidir.
Kurumsal kullanıcılar için captive portal şart mı?
Hayır. AD eşlemesi kullanıldığında kurumsal kullanıcılar giriş ekranı görmez; portal misafirler içindir.
Aynı IP birden fazla kişide görünürse ne olur?
Zaman pencereli çözümleme, o aralıkta IP'yi kullanan tüm kimlikleri ilk ve son görülme zamanlarıyla listeler.
IP-MAC bağlarını doğrudan firewall'dan çekebilir miyim?
FortiGate'te evet; REST API üzerinden DHCP kirası ve ARP tablosu çekilir. Sophos XML API bu bilgiyi vermez, SNMP veya arayüz gerekir.
Mevcut AD ve DHCP yapınızı birlikte değerlendirelim.
Demo Talep Et